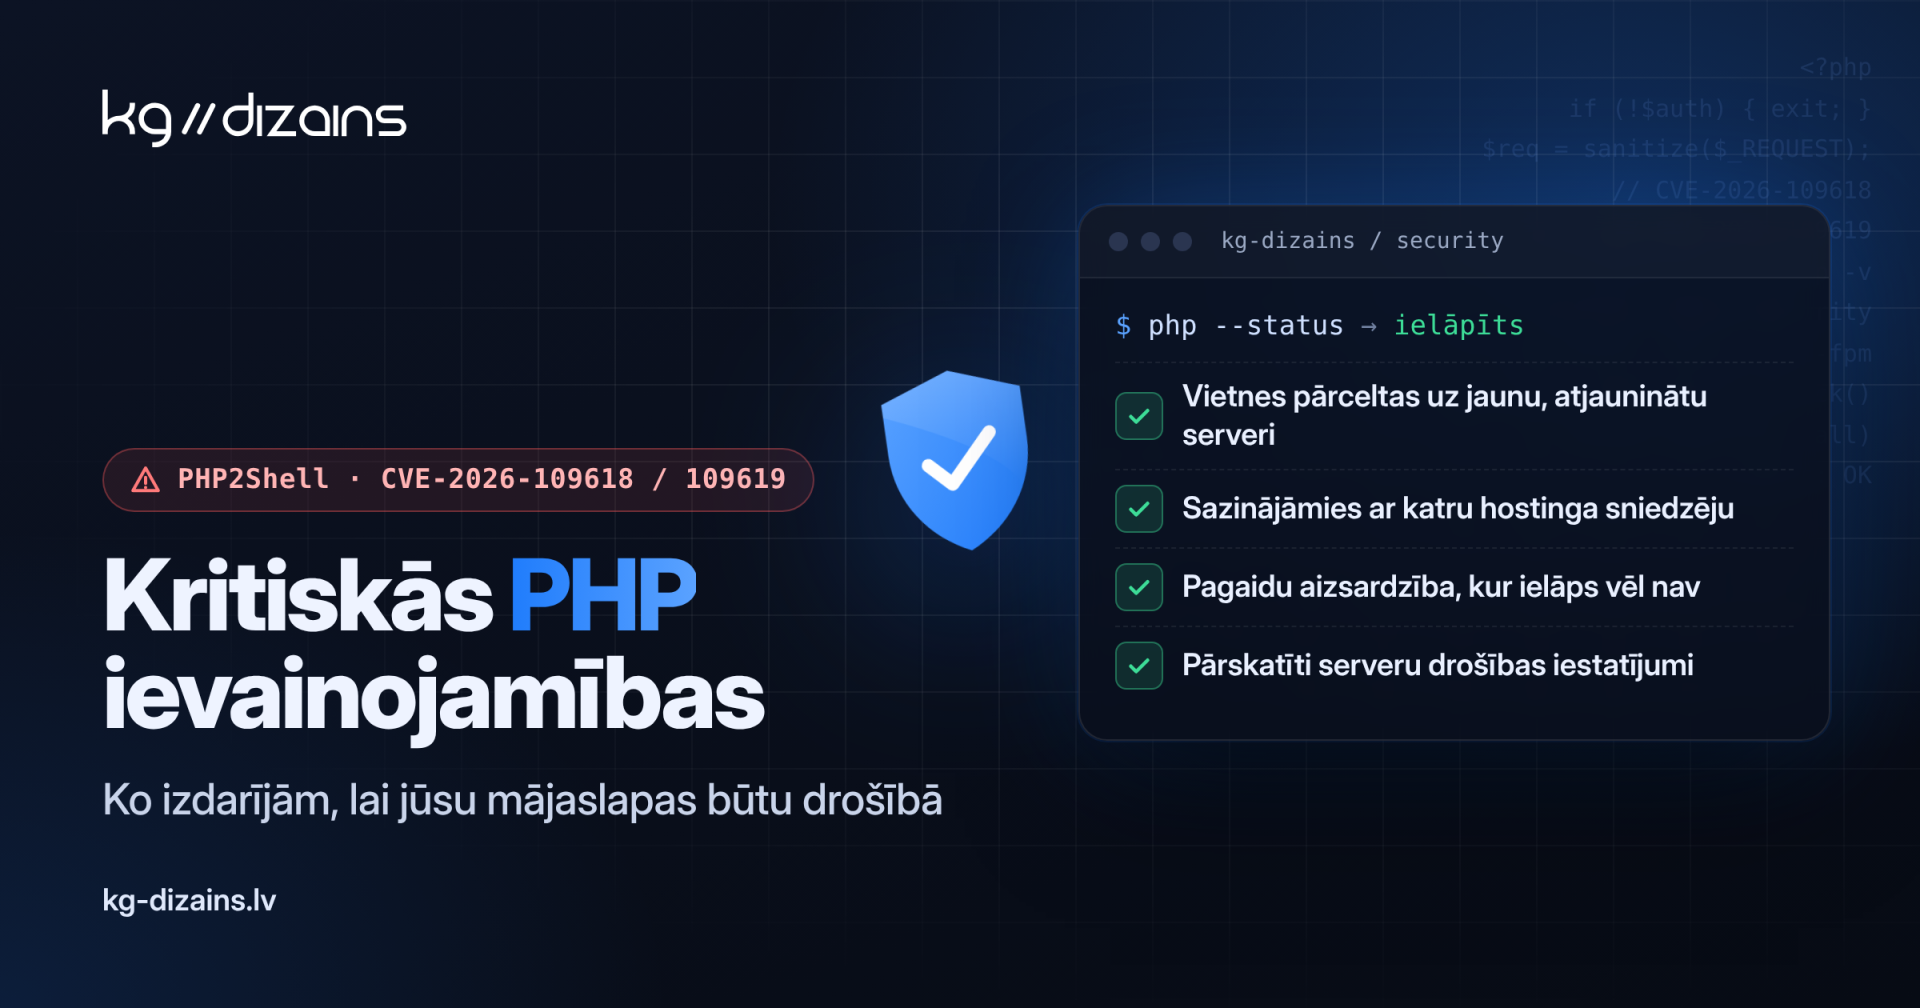
21. oktobrī PHP izstrādātāji publicēja drošības atjauninājumus divu kritisku ievainojamību novēršanai - CVE-2026-109618 un CVE-2026-109619. Tās var ļaut uzbrucējam attālināti izpildīt ļaunprātīgu kodu serverī bez lietotājvārda un paroles. Par apdraudējumu brīdināja arī CERT.LV, un Latvijā drošības apsvērumu dēļ uz laiku tika ierobežota piekļuve vairākiem valsts digitālajiem resursiem.
PHP ir plaši izmantota mājaslapu izstrādes tehnoloģija, uz kuras balstās arī mūsu izstrādātās vietnes. Saņemot informāciju par apdraudējumu, nekavējoties sākām nepieciešamos drošības darbus.
Ko izdarījām?
- Mūsu serverī izvietotās mājaslapas vēl tajā pašā naktī pārcēlām uz jaunu, atjauninātu serveri ar PHP versiju, kurā šīs ievainojamības ir novērstas.
- Sazinājāmies ar citiem hostinga pakalpojumu sniedzējiem, kuru serveros atrodas mūsu klientu mājaslapas, un pārbaudījām drošības atjauninājumu ieviešanas statusu.
- Vietnēm, kuru hostinga sniedzējs atjauninājumus vēl nebija uzstādījis, ir ieviesti pagaidu aizsardzības pasākumi. Tie mazina risku, taču neaizstāj PHP atjaunināšanu. Šīs vietnes turpinām uzraudzīt.
- Papildus pārbaudījām serveru drošības iestatījumus un veicām arī citus uzlabojumus vietņu aizsardzībai.
Kas jādara jums?
Ja jūsu mājaslapu uzturam mēs, par nepieciešamo tehnisko darbu koordinēšanu rūpējamies mēs. Ja domēna vai hostinga iestatījumu maiņai būs nepieciešama jūsu iesaiste, sazināsimies ar jums atsevišķi.
Ja rodas jautājumi vai pamanāt kaut ko neparastu savā mājaslapā, droši rakstiet vai zvaniet.